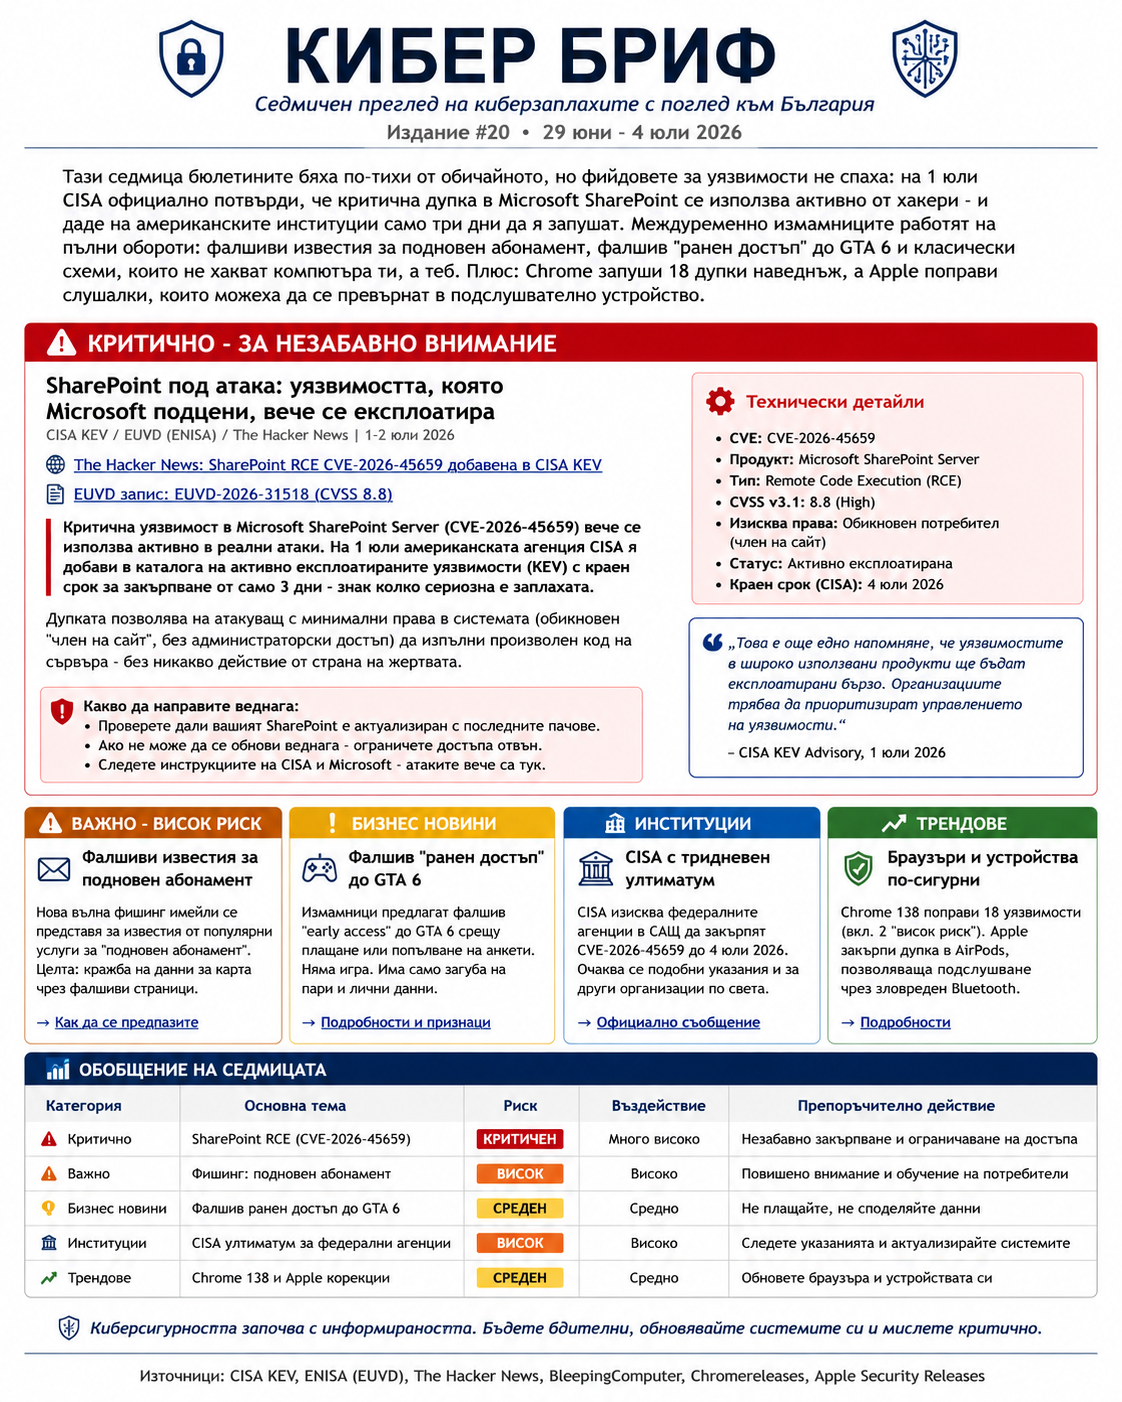
SharePoint под атака: уязвимостта, която Microsoft подцени, вече се експлоатира
Критична уязвимост в Microsoft SharePoint Server (CVE-2026-45659) вече се използва активно в реални атаки. На 1 юли американската агенция CISA я добави в каталога на активно експлоатираните уязвимости (KEV) с краен срок за закърпване от само 3 дни – знак колко сериозна е заплахата.
Дупката позволява на атакуващ с минимални права в системата (обикновен „член на сайт“, без администраторски достъп) да изпълни произволен код на сървъра – без никакво действие от страна на жертвата. Иронията: при издаването на кръпката през май Microsoft оцени експлоатацията като „по-малко вероятна“. Засегнати са SharePoint Server 2016, 2019 и Subscription Edition. По данни на Shadowserver над 10 000 SharePoint сървъра са достъпни директно от интернет. Европейската база данни за уязвимости EUVD на ENISA потвърждава активна експлоатация от 1 юли 2026 г.
SharePoint се използва широко в български държавни структури, общини, университети и големи компании като вътрешен портал и документооборот. Ако поддържате on-premises SharePoint: проверете версията СЕГА и инсталирайте майските ъпдейти на Microsoft (SharePoint 2019 – под 16.0.10417.20128 е уязвим; Subscription Edition – под 16.0.19725.20280; 2016 – под 16.0.5552.1002). Ако сървърът ви е достъпен от интернет – това е приоритет номер едно за уикенда, не за понеделник.
„Таксувахме ви 349 долара“ – измамата, която иска да ѝ се обадиш
Фалшиви имейли, изглеждащи като касови бележки за подновен абонамент, заливат пощенските кутии. Съобщението твърди, че вече сте таксувани със стотици долари, и услужливо предлага телефонен номер, на който да се обадите, за да „отмените плащането“. Никакво плащане няма – целта е да ви вкарат в разговор.
Веднъж на телефона, „операторът“ се опитва да получи отдалечен достъп до компютъра ви, данните на картата ви или да ви убеди да направите „възстановяване“, при което всъщност вие им пращате пари. Измамниците се представят за антивирусни компании (включително самата Malwarebytes), стрийминг услуги и софтуерни абонаменти. Схемата е известна като callback phishing – вместо зловреден линк, стръвта е телефонен номер.
Същите имейли се въртят и на български – „абонаментът ви е подновен“, „таксувахме картата ви“. Правилото е просто: НЕ звънете на номера от имейла. Ако се съмнявате, че наистина сте таксувани – проверете директно в банковото си приложение или в акаунта на съответната услуга (пишете адреса ръчно, не през линка). Няма плащане? Изтрийте писмото. Има съмнителна транзакция? Обадете се на банката си по номера от гърба на картата и подайте сигнал на cybercrime.bg (ГДБОП).
GTA 6 „ранен достъп“ за $250? Няма такова нещо – има само измама
Вълна от лъскави сайтове предлага „VIP ранен достъп“ до най-чаканата игра на годината – Grand Theft Auto VI. Плащаш около $250 в криптовалута, получаваш „код за активация“… и нищо повече. Никой не продава легален ранен достъп до GTA 6 – точка.
Сайтовете са направени да изглеждат премиум – неонов Vice City дизайн, официални лога, AI-генерирани кадри. Приемат само Bitcoin, USDT или Ethereum, защото крипто плащанията са практически невъзвратими. Играта излиза на 19 ноември 2026 г., а официалните предварителни поръчки стартираха на 25 юни – само през официалните дигитални магазини и избрани търговци.
Българските геймъри са точно толкова мишена, колкото всички останали – и тийнейджър с достъп до крипто портфейл е идеалната жертва. Купувайте GTA 6 само от PlayStation Store, Microsoft/Xbox Store, Steam или официални вериги. Всеки сайт, който обещава играта „преди всички“ – независимо колко професионално изглежда – е измама. Платено в крипто = загубено завинаги. Говорете с децата си за това ПРЕДИ ноември.
Chrome запуши 18 дупки наведнъж – 4 от тях критични
Google пусна ъпдейт на Chrome 149, който поправя 18 уязвимости – 4 критични и 14 с висока сериозност. Повечето са memory bugs от типа use-after-free, които на теория позволяват изпълнение на зловреден код само чрез посещение на заразена страница.
Критичните дупки са в WebGL енджина (CVE-2026-13028, CVE-2026-13032), в компонента InterestGroups на Blink (CVE-2026-13033) и в системата за автоматично попълване Autofill (CVE-2026-13038). Добрата новина: засега няма данни някоя от тях да се експлоатира активно. Обновената версия е 149.0.7827.196/197 за Windows и Mac.
Chrome държи над 60% от българския пазар на браузъри – това засяга почти всеки. Обновяването отнема 30 секунди: Chrome → трите точки горе вдясно → Помощ → Всичко за Google Chrome. Браузърът ще изтегли ъпдейта сам – но НЕ забравяйте да го рестартирате, иначе кръпката не е активна. Същото важи за Edge, Opera и другите браузъри на Chromium основа – обновете и тях.
Слушалките, които можеха да те подслушват: Apple закърпи Beats Studio Buds
Apple поправи Bluetooth уязвимост в слушалките Beats Studio Buds (CVE-2025-20701), която позволяваше на атакуващ наблизо да се сдвои с несдвоени слушалки без съгласието на собственика – и да слуша през микрофона им. На практика: джобно подслушвателно устройство.
Проблемът е в Bluetooth аудио чипа на Airoha – същия, който миналата година се оказа уязвим в десетки модели слушалки на различни марки. Атаката изисква слушалките да са в обхват, несдвоени и активно да търсят връзка. Кръпката (firmware 1B211) се инсталира автоматично, когато слушалките са свързани с iPhone, iPad или Mac.
Ако имате Beats Studio Buds – просто ги свържете с iPhone/iPad/Mac и ги оставете така за малко; ъпдейтът се инсталира сам. Версията на firmware се проверява в Настройки → Bluetooth → (i) до слушалките. По-широкият урок: слушалки, тонколони и други „умни“ аксесоари също са компютри с микрофони. Купувайте от утвърдени марки, които реално пускат ъпдейти – евтините ноунейм слушалки с чип на Airoha никога няма да получат такава кръпка.
Хакват теб, не компютъра ти
Три от петте истории тази седмица нямат нито един ред зловреден код. Фалшивите известия за абонамент, GTA 6 „ранният достъп“ и телефонните „оператори“ разчитат на едно: човешката реакция под натиск – страх от загубени пари или нетърпение да получиш нещо пръв.
Това е трайна тенденция: колкото по-добре браузърите, телефоните и антивирусите блокират класическия malware, толкова повече престъпниците се местят към чистото социално инженерство. Там няма кръпка, която да инсталираш. Единствената защита е навикът: спри се, преди да звъннеш, кликнеш или платиш. Ако съобщението те кара да действаш СПЕШНО – това е почти сигурен белег, че някой не иска да имаш време да мислиш.
Въведете си „правило на 10-те минути“: никакво плащане, обаждане или инсталиране в отговор на неочаквано съобщение, преди да минат 10 минути и да сте проверили от независим източник. Споделете го с родителите и децата си – те са най-честите мишени.
| Заплаха | Засяга | Действие |
|---|---|---|
| SharePoint CVE-2026-45659 – активно експлоатирана | Организации с on-prem SharePoint 2016/2019/SE | Инсталирайте майския ъпдейт незабавно |
| Фалшиви известия за подновен абонамент | Всички с имейл | Не звънете на номера от имейла – проверете в банката/акаунта си |
| GTA 6 „ранен достъп“ измами | Геймъри и родители | Купувайте само от официални магазини; крипто = невъзвратимо |
| Chrome – 18 уязвимости, 4 критични | Всички с Chrome/Chromium браузър | Обновете до 149.0.7827.196+ и рестартирайте |
| Beats Studio Buds – Bluetooth подслушване | Притежатели на Beats слушалки | Свържете с iPhone/iPad/Mac за автоматичен firmware ъпдейт |